Пентест
Пентест используется для сетевой проверки выбранных хостов или групп хостов. Этот тип подходит, когда нужно обнаружить открытые порты, сервисы и связанные с ними известные уязвимости.
Когда использовать
- когда нужно проверить сетевую доступность сервисов;
- когда важен список открытых портов;
- когда требуется получить отчёт по обнаруженным уязвимостям;
- когда нужно экспортировать результат в печатный вид или PDF.
Параметры шаблона
При создании шаблона доступны следующие настройки:
- название шаблона;
- список портов для включения в проверку;
- список портов или диапазонов для исключения;
- расписание запуска;
- целевые хосты и/или группы.
Пентест создаётся только для выбранных целей. В отличие от сетевого сканирования, здесь обязательно нужно указать хотя бы один хост или одну группу.
Что видно после запуска
После запуска задача получает полноценную вкладку Отчёт.
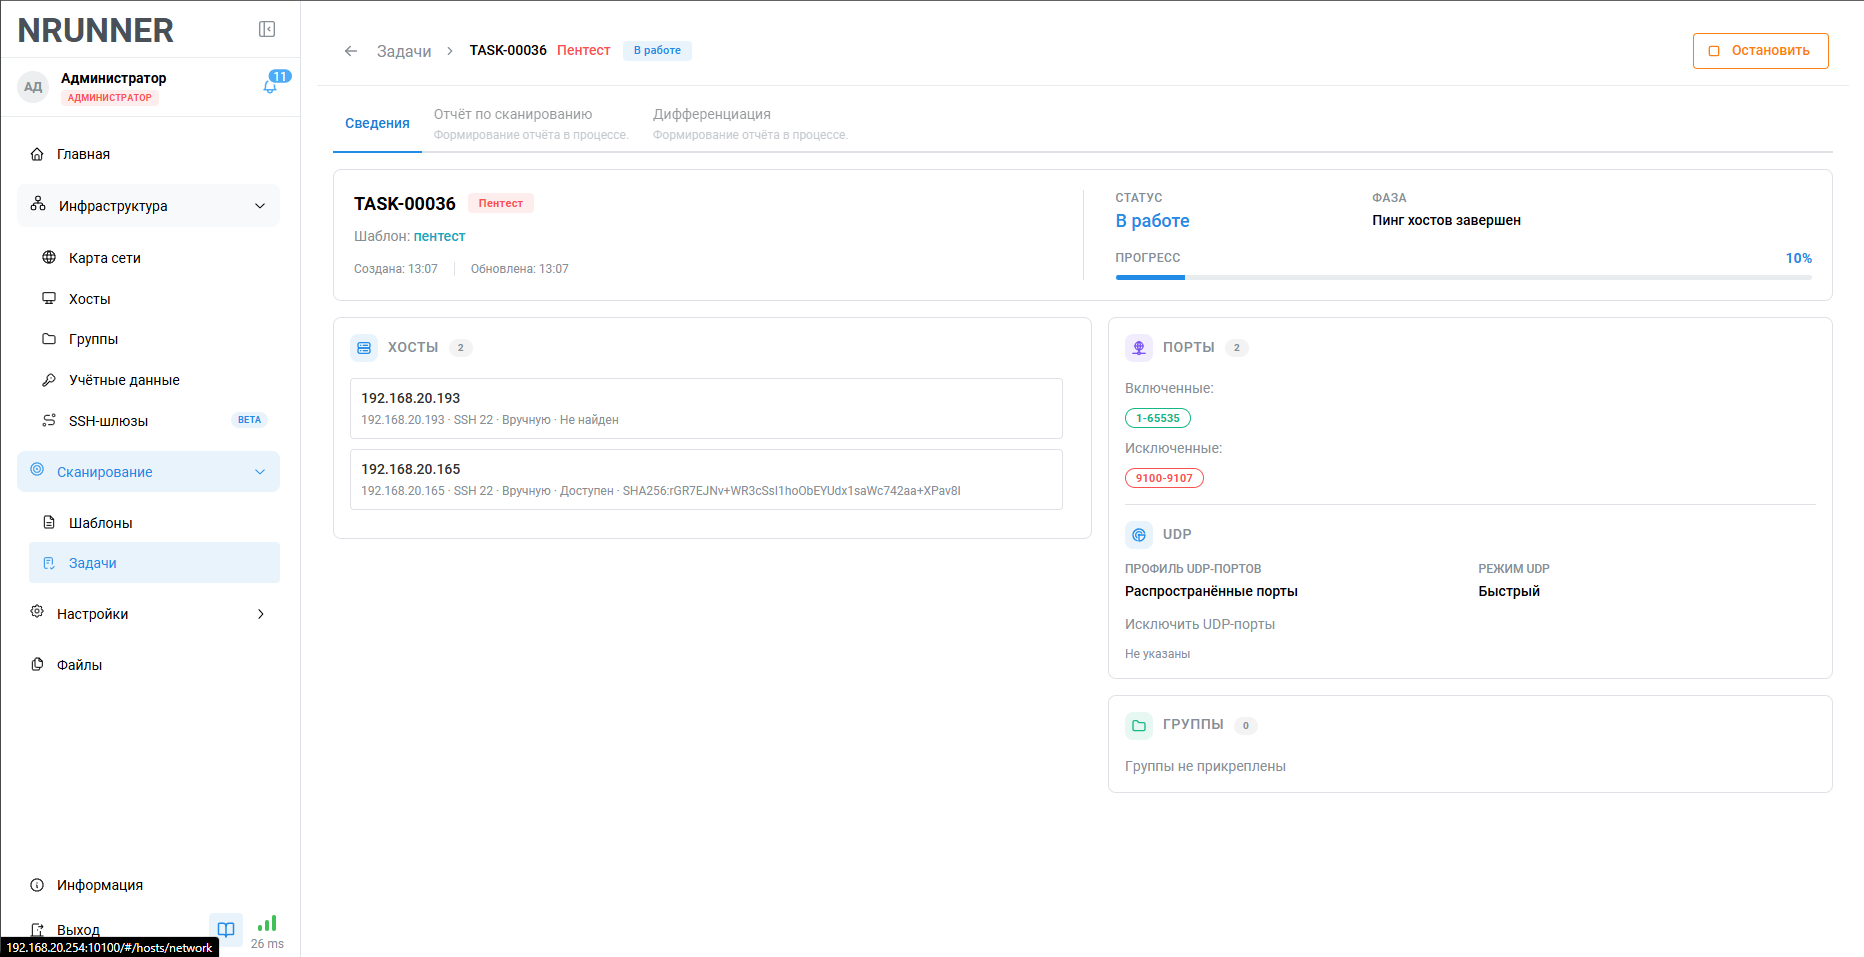
Карточка завершённой задачи пентеста со вкладками сведений, отчёта и дифференциации.
В отчёте по пентесту обычно доступны:
- сводка по найденным проблемам;
- список уязвимостей и их группировка;
- сведения по хостам, на которых обнаружены проблемы;
- информация об открытых портах;
- внешние источники и карточки уязвимостей;
- экспорт результата для печати и PDF.
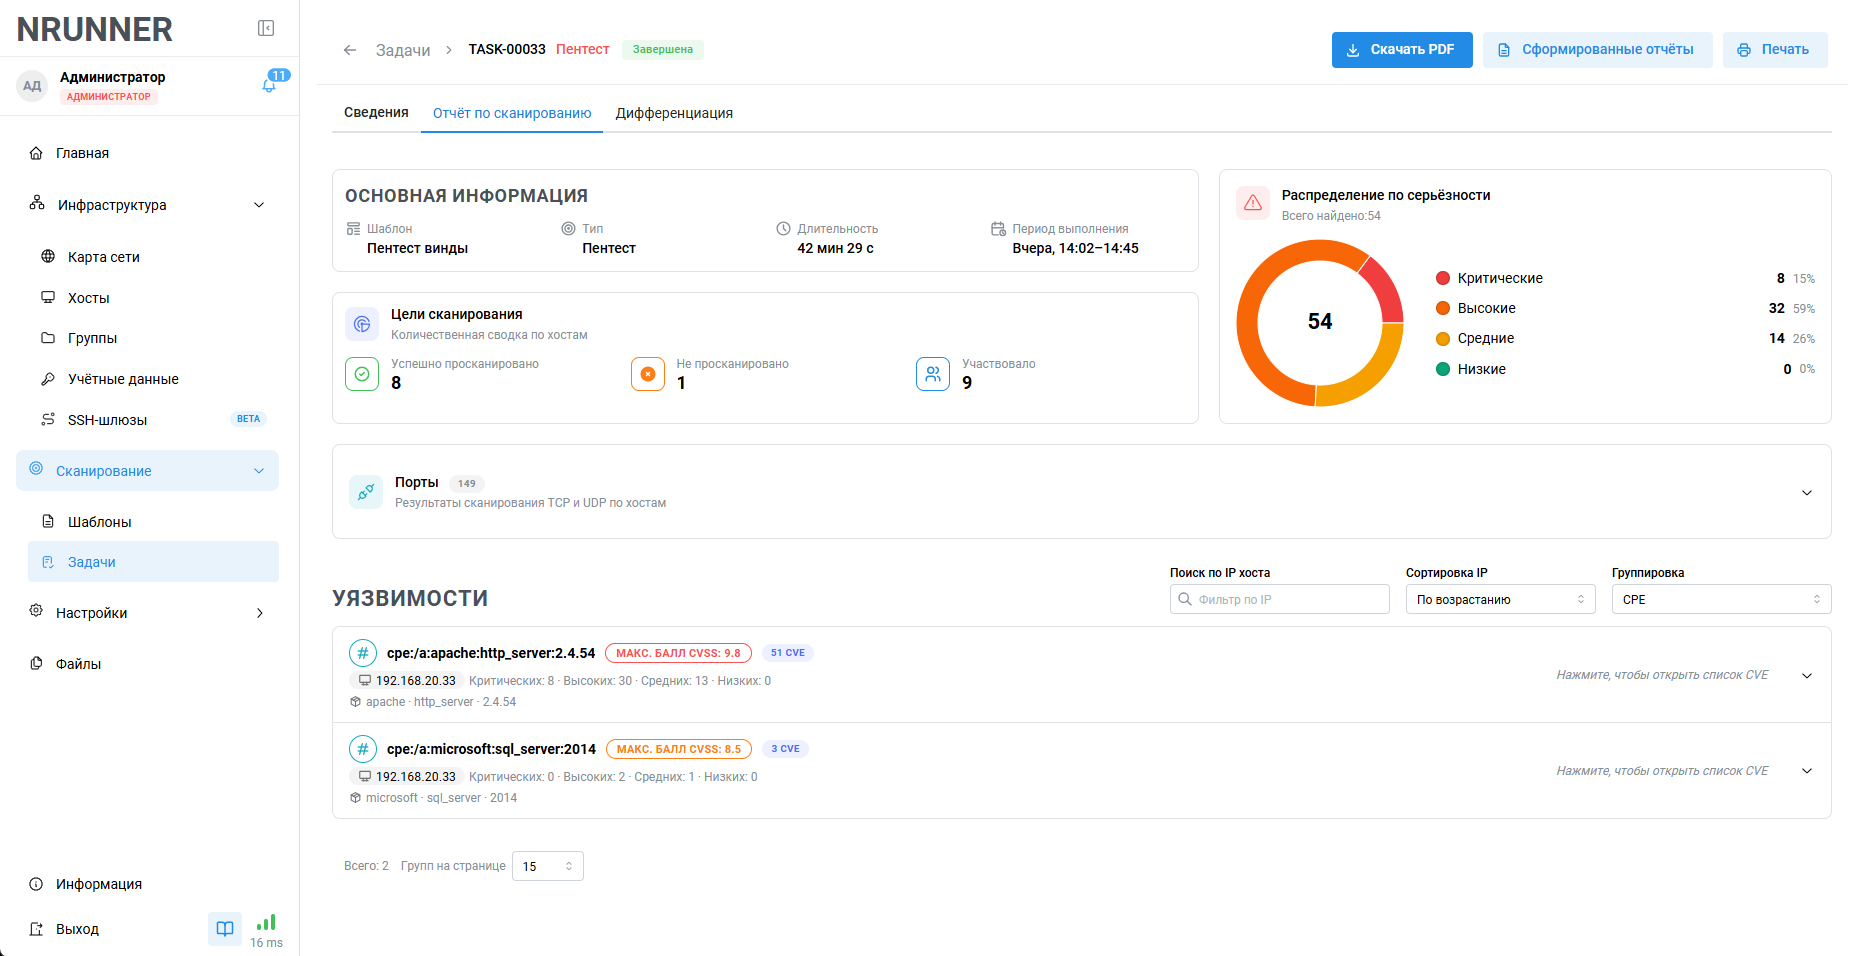
Отчёт по сканированию с распределением по серьёзности, целями и списком найденных уязвимостей.
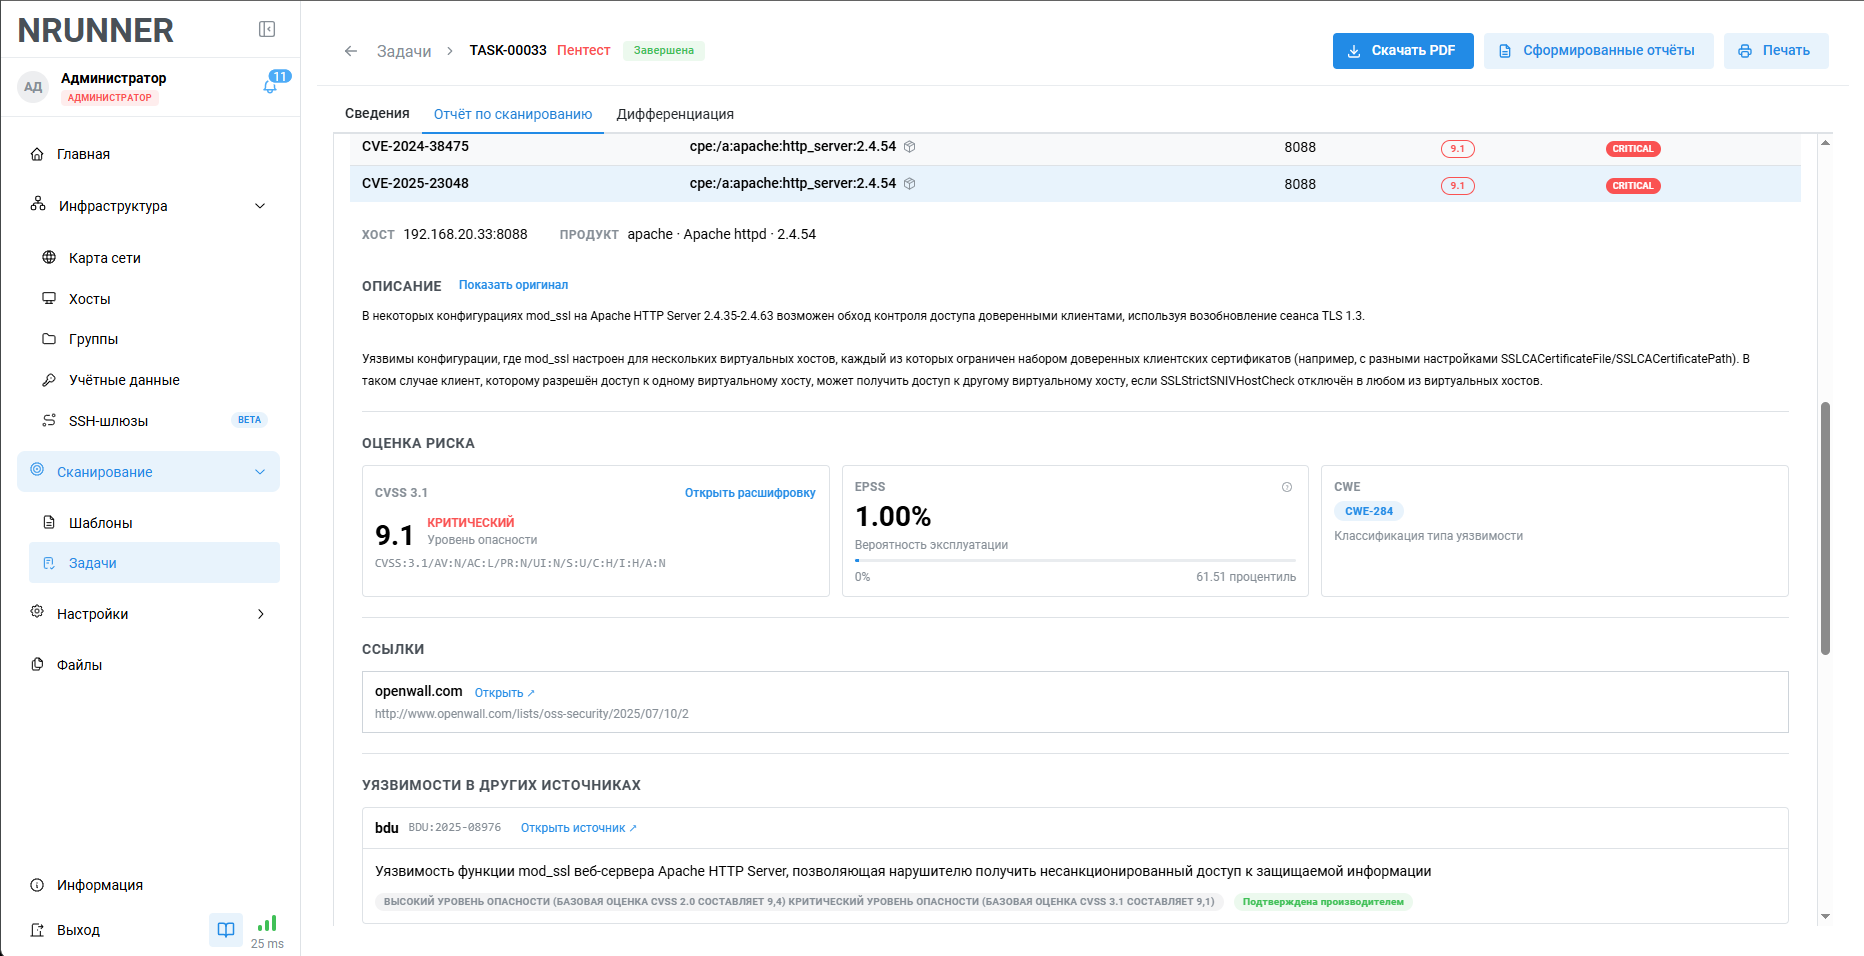
Детализация результатов по CVE с карточками уязвимостей и привязкой к затронутым хостам.
Практическое назначение
Этот тип стоит выбирать, когда цель проверки связана именно с сетевой доступностью сервисов и поверхностным анализом обнаруженных уязвимостей на выбранных активах.
Для проверки запуска, результатов и выгрузки PDF выполните сценарий Пентест из раздела «Быстрый старт». В нём также описано подключение публичной базы уязвимостей, если при установке выбрана пустая база.